
Négociez mieux en 100 jours : audit technique d'acquisition en France

L’audit technique d’acquisition est la due diligence qui cartographie les risques opérationnels, IT et réglementaires d’une cible avant sa reprise, puis convertit chaque découverte en impact financier chiffré. Il se déroule en trois phases (pré-audit, confirmation post-LOI, préparation au closing) et débouche sur un livrable double : un rapport de risques priorisés et une feuille de route d’intégration à 100 jours, directement utilisable pour négocier prix et garanties.
En bref:
L’audit technique en M&A porte sur six volets essentiels : infrastructure, code, sécurité, conformité RGPD, propriété intellectuelle et contrats fournisseurs.
La méthode séquencée en trois phases (pré-audit, confirmation, préparation) évite la surcharge d’informations et optimise la négociation.
La triangulation des sources (data room, entretiens et tests) est cruciale pour obtenir une opinion fiable, notamment via des tests de sécurité et scans techniques.
La conversion des risques techniques en impacts financiers passe par des coûts de remédiation, des clauses contractuelles (garanties, holdback, earn-out) et des scénarios de négociation.
Après le closing, un plan d’action structuré assure la maîtrise des risques, notamment en sécurisant les accès, en consolidant l’infrastructure et en traitant rapidement les non-conformités.
Table des matières
Périmètre et objectifs : que couvre l’audit technique en M&A en France
Méthodologie et étapes : pré-audit, confirmation et préparation au closing
Quelles méthodes de collecte utiliser pour fiabiliser les preuves ?
Comment traduire les risques techniques en impacts financiers ?
Feuille de route des 100 jours : que faire après le closing ?
Checklist et calendrier indicatif pour piloter votre audit technique
Perspective ARKIMMO : l’expertise AMO appliquée à l’audit technique en France
Ce que l’audit technique révèle vraiment sur une acquisition
Périmètre et objectifs : que couvre l’audit technique en M&A en France
Un audit technique bien cadré répond à une question simple : la cible tient-elle la promesse sur laquelle l’acquéreur fonde son prix ? Cette vérification systématique des informations avant l’engagement constitue le socle de toute due diligence, technique ou non.
Pour une cible technologique, l’audit couvre généralement six volets :
Infrastructure et architecture : hébergement, scalabilité, dépendances cloud critiques.
Code et qualité logicielle : dette technique, couverture de tests, documentation.
Sécurité applicative : gestion des accès, chiffrement, historique d’incidents.
Conformité RGPD : registre des traitements, sous-traitants, transferts hors UE.
Propriété intellectuelle : titularité du code, licences open source, brevets.
Contrats fournisseurs et maintenance : dépendance à un prestataire unique, clauses de réversibilité.
L’objectif opérationnel n’est jamais de produire un audit exhaustif pour le plaisir de l’exhaustivité. Il s’agit de valider ou d’invalider la thèse d’investissement, puis d’identifier les deux ou trois risques qui pourraient réellement faire échouer l’opération ou justifier un ajustement de prix. Pour une start-up technologique, cela signifie souvent creuser la dette technique et la dépendance à un développeur clé. Pour un actif immobilier d’entreprise avec installations techniques lourdes (CVC, GTB, courants forts et faibles), l’angle change radicalement : l’audit doit relier l’état des équipements aux charges d’exploitation futures, comme le souligne l’approche méthodologique de l’audit technique appliqué aux M&A. Un audit calibré pour une cible logicielle serait largement hors sujet appliqué à un patrimoine immobilier, et inversement.
Méthodologie et étapes : pré-audit, confirmation et préparation au closing
La plupart des due diligences techniques échouent non pas par manque de compétence technique, mais par absence de séquençage. Auditer tout, tout de suite, produit un rapport indigeste que personne n’utilise pour négocier. La méthode qui fonctionne repose sur trois phases distinctes, chacune avec son objectif et son livrable propre.
Pré-audit (avant ou pendant la LOI) : validation rapide de la thèse d’investissement à partir d’informations publiques et de quelques entretiens exploratoires. L’objectif est de repérer les signaux d’alerte qui justifieraient de ne pas aller plus loin, avant d’engager des frais d’audit lourds.
Phase confirmatoire (post-LOI) : c’est le cœur de la mission. Accès complet à la data room, entretiens techniques structurés, tests et scans. Cette phase suit une logique hypothesis-driven : on formule des hypothèses sur les risques probables, puis on cherche activement à les confirmer ou à les réfuter, plutôt que de collecter des données sans grille de lecture.
Préparation au closing : consolidation des constats en clauses contractuelles concrètes (garanties, holdback, earn-out) et rédaction de la feuille de route d’intégration.
La logique hypothesis-driven s’accompagne systématiquement de kill criteria : des seuils définis à l’avance qui, s’ils sont franchis, doivent stopper ou reformuler radicalement la négociation. L’absence de droit de propriété clair sur le code source, ou une dette technique rendant la scalabilité impossible sans réécriture complète, sont deux exemples classiques de kill criteria. Cette discipline évite de négocier sur la base de suppositions optimistes, un piège fréquent quand l’enthousiasme commercial prend le pas sur l’analyse.
Les délais varient selon la taille de la cible et la complexité technique : une phase confirmatoire dure généralement de deux à six semaines pour une PME, contre plusieurs mois pour un groupe multisite avec plusieurs environnements techniques. L’équipe mobilisée mélange souvent des ressources internes (direction technique, direction immobilière) et des experts externes spécialisés, notamment pour les scans de sécurité ou les audits énergétiques réglementés.
Conseil de pro : Fixez vos kill criteria par écrit avant d’ouvrir la data room. Une fois plongé dans les documents, il est très facile de rationaliser un signal d’alerte qu’on aurait immédiatement disqualifié à froid.
Axes d’investigation technique : quoi auditer concrètement
Une fois le périmètre fixé, l’exécution se joue sur des points précis, pas sur des généralités. Voici les axes qui produisent le plus souvent des découvertes qui changent le prix ou les clauses de garantie :
Architecture et scalabilité : la cartographie révèle si l’infrastructure supportera la croissance prévue au business plan, ou si elle nécessite une refonte coûteuse à court terme.
Revue de code et bus factor : la couverture de tests et la concentration des connaissances sur une ou deux personnes clés sont deux indicateurs qui pèsent lourd dans l’évaluation du risque post-acquisition.
Sécurité et RGPD : en France, la conformité au registre des traitements et la gestion des sous-traitants ne sont pas des cases à cocher. Une non-conformité RGPD expose l’acquéreur à des sanctions CNIL et à une perte de confiance des clients de la cible. Ce risque se matérialise souvent après le closing, une fois que l’ancien dirigeant n’est plus là pour gérer la crise.
Licences open source et propriété intellectuelle : une licence copyleft mal comprise peut obliger à republier du code propriétaire, un point que beaucoup d’acquéreurs découvrent trop tard.
Dépendances fournisseurs critiques : un hébergeur ou un prestataire de maintenance en position de monopole sur la cible constitue un risque de continuité qu’il faut chiffrer.
Les audits de start-ups tech révèlent régulièrement les mêmes points rouges : dette technique sous-estimée, documentation quasi inexistante, et dépendance excessive à un développeur fondateur qui n’a pas forcément vocation à rester après la cession. Ces trois signaux, pris ensemble, indiquent presque toujours un audit plus long que prévu.
Pour les actifs immobiliers avec équipements techniques, la logique diffère : l’état des installations CVC ou des systèmes de gestion technique du bâtiment doit être directement relié aux charges d’exploitation futures et aux besoins en investissement, comme le détaille notre guide pratique sur l’acquisition immobilière locale, faute de quoi la valorisation post-acquisition repose sur des hypothèses fragiles. Notre guide sur les critères d’audit technique immobilier détaille cette grille d’évaluation appliquée au patrimoine bâti.
Quelles méthodes de collecte utiliser pour fiabiliser les preuves ?
La qualité d’un audit technique se juge moins à la quantité de documents lus qu’à la triangulation des sources. Un seul document déclaratif ne vaut rien face à un scan technique qui le contredit.
La data room reste le point d’entrée : contrats fournisseurs, schémas d’architecture, registre RGPD, rapports d’incidents des douze derniers mois. Le format attendu compte autant que le contenu, un tableau de suivi des correctifs de sécurité vaut plus qu’une déclaration verbale de conformité. Notre article sur la structuration de la data room immobilière détaille les documents à exiger en amont.
Les entretiens techniques ciblés viennent ensuite. Les guidelines de due diligence commerciale recommandent généralement trois à cinq échanges en phase pré-LOI, puis entre huit et quinze entretiens structurés en phase confirmatoire, avec les responsables techniques, les administrateurs systèmes et parfois des clients clés de la cible.
Les tests techniques apportent la preuve la plus difficile à contester : tests d’intrusion, scans automatisés de dépendances logicielles, revue des configurations cloud. Ce sont ces tests qui révèlent le plus souvent l’écart entre ce que déclare le vendeur et la réalité opérationnelle.
C’est la combinaison des trois qui fait la différence. Un entretien affirme que les sauvegardes sont testées chaque mois ; le scan technique révèle qu’aucun test de restauration n’a été effectué depuis un an. Cette triangulation entre entretiens, data room et scans techniques est précisément ce qui transforme un audit en opinion défendable devant un comité d’investissement, plutôt qu’en collection de suppositions.
Comment traduire les risques techniques en impacts financiers ?
Un rapport d’audit qui ne débouche pas sur des chiffres ou des clauses contractuelles n’a quasiment aucune valeur de négociation. La conversion des constats techniques en langage financier suit une logique en deux temps.
D’abord, l’estimation du coût de remédiation : combien coûterait la mise à niveau de l’infrastructure, la correction des failles de sécurité, la mise en conformité RGPD ? Ensuite, la priorisation par matrice criticité × probabilité permet de hiérarchiser les risques et d’éviter de négocier sur des points marginaux au détriment de l’essentiel.
Les clauses contractuelles usuelles pour matérialiser ces risques incluent :
La garantie de passif, pour couvrir les risques identifiés mais non chiffrables avec certitude au moment du closing.
Le holdback, une partie du prix retenue temporairement en cas de découverte ultérieure.
L’earn-out, qui conditionne une part du prix à des performances futures, utile quand le risque porte sur la scalabilité réelle du produit.
Les indemnités spécifiques, ciblées sur un risque précis (non-conformité RGPD identifiée, litige de propriété intellectuelle en cours).
Il faut toutefois rester prudent sur la précision de ces chiffrages. Les guidelines professionnelles rappellent que la due diligence financière n’a pas vocation à fournir une garantie absolue sur l’exactitude de chaque montant estimé, elle éclaire la décision, elle ne la certifie pas. Intégrer ces estimations dans plusieurs scénarios financiers (central, pessimiste, optimiste) donne une base de négociation plus robuste qu’un chiffre unique présenté comme définitif. Notre guide sur l’analyse de valeur d’un investissement immobilier détaille cette logique de scénarisation appliquée aux actifs bâtis.
Feuille de route des 100 jours : que faire après le closing ?
L’audit s’arrête à la signature, mais les risques identifiés ne disparaissent pas. La qualité d’un audit technique se mesure aussi à la facilité avec laquelle ses conclusions se transforment en plan d’action opérationnel.
Les priorités immédiates, dans les premières semaines, portent sur la continuité de service : sécurisation des accès administrateurs, vérification effective des sauvegardes, cartographie des comptes à révoquer suite au départ de certains collaborateurs clés. Ce sont des actions de préservation, pas de transformation.
À moyen terme, sur les premiers mois d’intégration, viennent les correctifs plus structurants :
Migration ou consolidation des infrastructures redondantes entre acquéreur et cible.
Harmonisation des outils de gestion technique et des processus de maintenance.
Traitement des non-conformités RGPD identifiées, en priorité celles à risque de sanction CNIL.
Mise en place d’indicateurs de suivi partagés entre les deux équipes techniques.
Un audit qui débouche réellement sur un plan d’action priorisé sert autant l’intégration que la négociation elle-même. La gouvernance de cette phase mérite un comité de suivi dédié, réunissant les responsables techniques des deux entités, avec des points d’étape réguliers plutôt qu’un bilan unique à trois mois.
Conseil de pro : Désignez un référent technique unique côté acquéreur dès le closing. Sans point de contact clair, les correctifs identifiés pendant l’audit restent souvent en attente pendant des semaines, faute de décideur identifié.
Checklist et calendrier indicatif pour piloter votre audit technique
Pour structurer une mission côté acquéreur, un calendrier séquentiel simplifié aide à ne rien oublier :
Semaine 1 : cadrage du périmètre, définition des kill criteria, premiers échanges exploratoires.
Semaines 2 à 4 : accès data room, entretiens techniques structurés, lancement des scans et tests.
Semaine 5 : consolidation des constats, chiffrage des remédiations, matrice de priorisation.
Semaine 6 : traduction en clauses contractuelles, rédaction de la feuille de route d’intégration.
Notre checklist audit technique immobilier détaille chaque jalon avec les preuves à collecter à chaque étape, applicable en adaptant les volets selon la nature de l’actif audité.
Perspective ARKIMMO : l’expertise AMO appliquée à l’audit technique en France
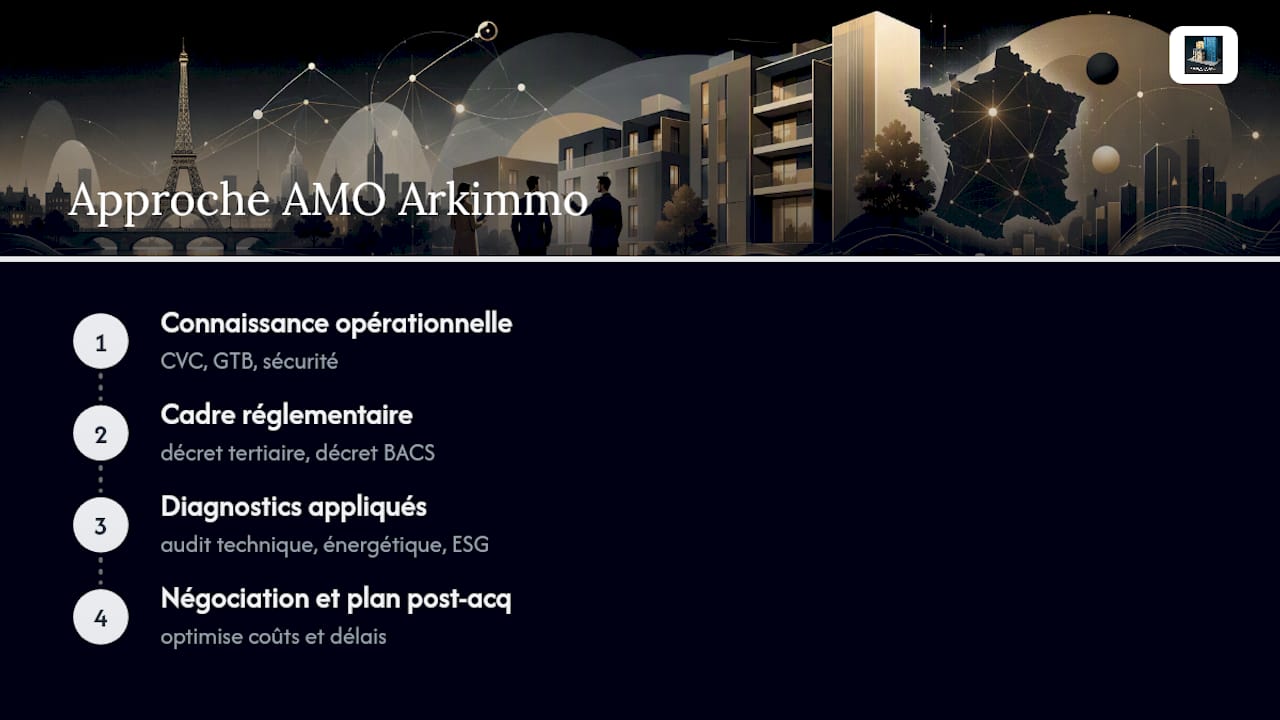
L’audit technique d’acquisition est abordé avec une grille de lecture opérationnelle, pas seulement documentaire. Nos missions d’audit technique, énergétique et ESG s’appuient sur une connaissance concrète des installations (CVC, GTB, sécurité) et des contraintes réglementaires françaises, du décret tertiaire au décret BACS.
Cette approche AMO permet de relier chaque constat technique à son impact réel sur les charges d’exploitation futures, en s’appuyant sur des diagnostics comme celui détaillé dans notre diagnostic d’exploitation immobilière. Elle sert aussi bien la négociation du prix que la structuration du plan d’action post-acquisition, en gardant toujours l’optimisation des coûts et des délais comme fil directeur.
Ce que l’audit technique révèle vraiment sur une acquisition
L’erreur la plus répandue consiste à traiter l’audit technique comme une formalité de conformité, une case à cocher entre la LOI et le closing. Cette lecture rate l’essentiel : un audit bien mené n’est pas défensif, il est offensif. Il donne à l’acquéreur des leviers de négociation concrets, pas seulement une liste de risques à subir.
La conviction que je retire de cette méthodologie, c’est que la discipline hypothesis-driven pèse plus que la profondeur technique brute. Un audit qui explore tout sans hiérarchie produit un rapport épais et peu exploitable. Un audit qui fixe ses kill criteria dès le départ, et qui triangule systématiquement ses sources plutôt que de se fier à un seul document déclaratif, produit un vrai outil de décision.
L’autre point sous-estimé concerne l’immobilier d’entreprise avec installations techniques lourdes. Beaucoup d’équipes M&A appliquent des grilles pensées pour l’audit de start-ups tech à des actifs bâtis, en négligeant le lien entre état des équipements et charges d’exploitation futures. C’est précisément là que se joue la différence entre une valorisation solide et une mauvaise surprise deux ans après le closing.
— Serbanne
Confier votre audit technique d’acquisition à Ark-immo
Contrairement à un audit générique commandé en urgence après la LOI, la mission est structurée dès le cadrage du périmètre, avec une équipe connaissant le bâti et les enjeux réglementaires et énergétiques français.
[
Les missions d’audit et de conseil couvrent l’audit technique, environnemental et ESG, le diagnostic d’exploitation et l’assistance à la négociation, pour sécuriser un achat, préparer une cession ou anticiper une remise en état de fin de bail, avec une approche indépendante défendant les intérêts de l’acquéreur du premier diagnostic jusqu’à la feuille de route post-closing. Si votre prochaine opération intègre des actifs immobiliers d’entreprise, bureaux, logistique, retail ou médico-social, découvrez notre offre de conseil immobilier et AMO et prenez contact pour cadrer le périmètre de votre prochaine mission d’audit.
Sources
Recommandations
Commentaires